
Fraude au président, faux mails : le filtrage DNS protège les TPE
Le filtrage DNS bloque phishing et ransomwares avant l'ouverture de la page. Agent léger, plus de 35 catégories, dès 3,60 € HTVA/poste, sans engagement.
 Maxime DupontJournaliste
8 min de lecture
Dans cet article7 parties
- Fraude au président ou compte Microsoft 365 piraté, tout commence par un domaine malveillant
- Le filtrage DNS, comment il coupe la connexion avant le téléchargement
- Un agent léger sur Windows ou macOS, opérationnel en moins de 15 minutes
- Plus de 35 catégories et une politique par utilisateur, service ou site
- Sans contrat annuel ni minimum de postes, une offre taillée pour les petites structures
- Un tableau de bord pour suivre les requêtes bloquées et documenter sa démarche NIS2
- Questions fréquentes
Un clic suffit. Entre un faux mail « votre colis est en attente » et un poste bloqué par un ransomware, il n’y a souvent rien de plus qu’un lien ouvert trop vite. Commerçant, indépendant ou petite équipe de bureau : la parade la plus directe s’appelle le filtrage DNS. La connexion vers le site frauduleux est coupée avant que la page ne s’ouvre. Le prestataire belge Styx Consulting le déploie avec la solution DNSFilter et détaille son offre sur sa page DNS Filtering : la protection la plus efficace contre le phishing et les ransomwares pour les PME. Il qualifie ce service de « redoutablement efficace ». Le tarif démarre à 3,60 € HTVA par poste, sans boîtier et sans contrat annuel.
Fraude au président ou compte Microsoft 365 piraté, tout commence par un domaine malveillant
Une facture en PDF à ouvrir. Un bouton « suivre mon colis ». Une page de connexion qui ressemble trait pour trait à celle de Microsoft 365. Les scénarios changent tous les mois, le point de départ reste le même.
Phishing et vol d’identifiants, ransomware qui paralyse l’activité, compromission de compte Microsoft 365, fraude au président : voilà ce que Styx Consulting voit frapper chaque semaine des PME belges. Sa page résume le mécanisme en une phrase que je trouve plus utile que bien des brochures : « La majorité de ces attaques commencent par l’accès à un domaine malveillant. »
La fraude au président en donne une bonne illustration. Un faux dirigeant ou un faux fournisseur réclame un virement urgent. Le message part parfois d’une boîte déjà piratée, après un mot de passe saisi sur une fausse page de connexion. Couper l’accès à cette page, c’est casser la chaîne au premier maillon, avant même que la question du virement ne se pose.
Une phrase de la page de Styx Consulting le dit sans détour : « Évitez qu’un clic sur un lien frauduleux vous coûte des milliers d’euros. » Pour une TPE, ce montant correspond parfois à un mois de chiffre d’affaires. Mieux vaut donc agir au moment du clic, avant que les dégâts ne commencent.
Le filtrage DNS, comment il coupe la connexion avant le téléchargement
Chaque fois que vous tapez une adresse ou cliquez sur un lien, votre ordinateur interroge un annuaire, le DNS, pour traduire le nom du site en adresse technique. C’est la toute première étape d’une connexion. Exactement là se place le filtrage DNS.
Si le domaine demandé est connu comme malveillant, la réponse ne revient pas. La page ne s’affiche pas. Le téléchargement ne commence pas. Sur la page de Styx Consulting, cela s’écrit ainsi : le filtrage DNS bloque phishing, ransomwares et sites malveillants « avant même l’ouverture de la page ».
Un chiffre de la même page explique pourquoi ce point de passage est si stratégique : 80 % des malwares utilisent le DNS pour communiquer. Un logiciel malveillant a besoin de joindre son serveur. Franchement, autant couper cette connexion avant qu’elle ne soit établie : c’est précisément ce que fait le filtrage DNS.
Le saviez-vous ?
Selon le rapport d’activité 2025 de Cybermalveillance.gouv.fr, publié le 26 mars 2026, plus de 500 000 victimes ont sollicité une assistance auprès du dispositif, soit environ 20 % de plus qu’en 2024. L’hameçonnage y progresse d’environ 70 % et s’impose comme la première menace.
Source : rapport d’activité Cybermalveillance.gouv.fr, chiffres relayés par Le Journal de l’Économie le 27 mars 2026.
Un agent léger sur Windows ou macOS, opérationnel en moins de 15 minutes
Moins de 15 minutes. C’est le délai annoncé par Styx Consulting pour être opérationnel, en trois étapes. Premièrement, on installe un agent léger sur chaque poste, Windows ou macOS. Deuxièmement, on choisit les catégories de contenu à bloquer. Troisièmement, on suit l’activité depuis un tableau de bord centralisé.
Aucun matériel à installer, aucune interruption de service. La page de Styx Consulting est nette : « Dès la première minute d’activation, vos postes sont protégés. » Ni boîtier à brancher dans un placard, ni technicien qui coupe le réseau une matinée.
Pour une petite structure, le vrai détail est ailleurs : pas besoin d’IP fixe. L’agent suit l’ordinateur. Le portable du gérant reste protégé au bureau, en télétravail, en déplacement ou sur le Wi-Fi public d’une gare. C’est précisément le soir, sur la box de la maison, qu’on trie ses mails le plus vite. La protection est là aussi.
Mon conseil pratique : listez d’abord tous vos postes, portables et ordinateurs « de dépannage » compris. C’est la seule préparation nécessaire avant l’installation.
Le filtrage DNS en chiffres
45 000+
organisations protégées
235 M
menaces bloquées par jour
200 Mds
requêtes DNS par jour
80 %
des malwares utilisent le DNS pour communiquer
35+
catégories configurables
< 15 min
pour être opérationnel
3,60 €
HTVA par poste, sans minimum
Chiffres de la solution DNSFilter affichés par Styx Consulting sur sa page DNS Filtering, lue le 3 novembre 2026.
Plus de 35 catégories et une politique par utilisateur, service ou site
Plus de 35 catégories de contenu sont configurables. Certaines vont de soi : malwares, phishing. D’autres relèvent d’un choix d’entreprise : contenus pour adultes, réseaux sociaux, jeux. S’y ajoutent des listes d’autorisation ou de blocage personnalisées, pour ouvrir un site métier précis ou fermer un domaine qui pose question.
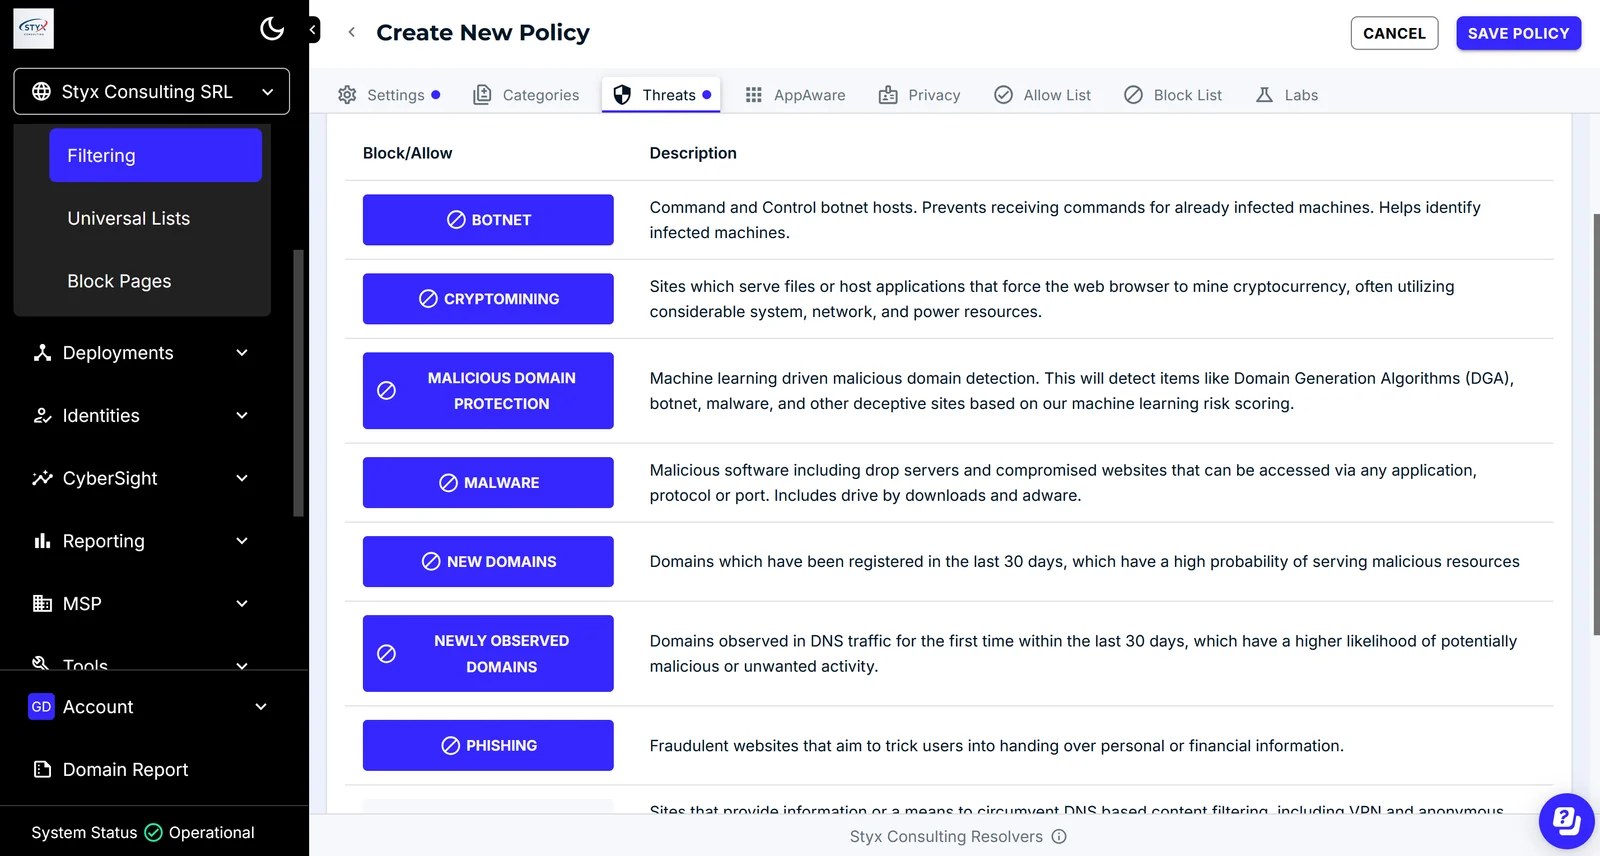
Le point fort, selon moi, c’est la finesse du réglage. Les politiques se règlent par utilisateur, par service ou par site. La personne qui tient la comptabilité n’a pas les mêmes besoins que celle qui anime la page Instagram du magasin. L’outil fait la différence entre les deux, sans règle unique plaquée sur toute l’équipe.
Pour une entreprise répartie sur deux adresses, une boutique et un dépôt par exemple, le réglage par site évite de tout traiter de la même façon. Et l’application des politiques se fait « en un clic », d’après la page du prestataire.
Ma suggestion pour démarrer : activez d’abord les catégories de sécurité pure, puis ajoutez les catégories de confort une fois l’équipe habituée au service.
Sans contrat annuel ni minimum de postes, une offre taillée pour les petites structures
3,60 € HTVA par poste. Le prix est affiché noir sur blanc, et c’est le premier élément que je regarde sur une offre : un chiffre, pas un adjectif.
Les conditions suivent la même logique. Trois phrases courtes les résument sur la page du prestataire : « Pas de contrat annuel imposé. Pas de frais cachés. Pas de minimum de postes. » Il s’agit d’un abonnement mensuel par poste. Un indépendant seul avec son portable paie pour un poste. Une équipe de huit paie pour huit.
À mon avis, cette formule colle à la vie d’une petite entreprise. Un stagiaire arrive en mars, un saisonnier en juillet : on ajoute un poste le mois concerné. C’est le genre de souplesse qui compte quand le budget informatique tient sur une ligne du tableau de trésorerie.
Besoin d’un chiffrage précis ? Une offre personnalisée arrive sous 48 heures, un engagement pris par Styx Consulting. Il intervient notamment en Wallonie et au Luxembourg, et assure aussi l’infogérance, les réseaux et la cybersécurité des PME qu’il accompagne.
Un tableau de bord pour suivre les requêtes bloquées et documenter sa démarche NIS2
La loi belge du 26 avril 2024, qui transpose la directive européenne NIS2, est entrée en vigueur le 18 octobre 2024. Le Centre pour la Cybersécurité Belgique (CCB) en assure la supervision. Les entités concernées devaient s’enregistrer au plus tard le 18 mars 2025, et dès le 18 décembre 2024 pour certains fournisseurs de services numériques.
Sur le rôle du filtrage DNS dans ce cadre, Styx Consulting reste précis, et j’apprécie cette rigueur : il « contribue à vos mesures de sécurité NIS2 et vous aide à documenter les contrôles techniques mis en place ». Aucune formule magique : une brique concrète et traçable.
Le tableau de bord centralisé en fournit la trace. On y voit en temps réel les requêtes bloquées, on consulte les rapports de menaces, on ajuste les politiques au même endroit. Une mesure de sécurité qui laisse un rapport se présente bien mieux, devant un auditeur comme devant un assureur, qu’une bonne intention notée sur un post-it.
Le bon réflexe, pour un petit patron, tient en une ligne : rangez chaque mois le rapport du tableau de bord dans votre dossier sécurité. Le jour où l’on vous demande ce que vous avez mis en place, la réponse est déjà prête, datée et chiffrée.
Questions fréquentes
Qu’est-ce que le filtrage DNS, en deux mots ?
C’est un tri effectué au moment où l’ordinateur cherche l’adresse d’un site. Si le domaine est malveillant, la connexion est coupée avant l’ouverture de la page. Chez Styx Consulting, il est déployé avec la solution DNSFilter.
Faut-il installer un boîtier ou du matériel ?
Non. Un agent léger s’installe sur chaque poste Windows ou macOS. Aucun matériel, aucune interruption de service, et une mise en route annoncée en moins de 15 minutes.
Les ordinateurs en télétravail sont-ils protégés ?
Oui. Sans besoin d’IP fixe, la protection suit le poste au bureau, en télétravail, en déplacement ou sur un Wi-Fi public.
Combien coûte le filtrage DNS de Styx Consulting ?
À partir de 3,60 € HTVA par poste, en abonnement mensuel, sans contrat annuel imposé, sans frais cachés et sans minimum de postes. Une offre personnalisée est envoyée sous 48 heures.
Sources
Styx Consulting, page « DNS Filtering » et pages Cybersécurité, Notre histoire, Zones d’intervention (lues le 3 novembre 2026).
Cybermalveillance.gouv.fr, rapport d’activité 2025 publié le 26 mars 2026, chiffres relayés par Le Journal de l’Économie (27 mars 2026).
NISD2.eu, « Statut NIS2 en Belgique » : loi du 26 avril 2024, entrée en vigueur le 18 octobre 2024, rôle du Centre pour la Cybersécurité Belgique (consulté le 3 novembre 2026).
Cet article vous a aidé ?
Une question sur ce dossier ?
Une situation particulière, une information à corriger ou à compléter : la rédaction lit tous les messages.
Écrire à la rédaction
Ce qu’on lit en ce moment
- 1
 ActualitéNe ratez pas ce vide-greniers américain à Saint-Julien : une occasion unique !
- 2
 ActualitéChutes chez les seniors : la solution innovante d’un Dijonnais
- 3
 ActualitéHalloween : à quelle heure éteindre vos lumières pour éviter les tensions ?
- 4
 DémarchesSite internet d’artisan ou de commerçant : ce qui compte avant le design
- 5
 Budget & consoBudget événement : combien prévoir pour l’animation sans mauvaise surp
Réagir à ce dossier